Sicherheitswarnungen

Für Administratoren zum Nachschlagen. Für unsere Kunden schon in Arbeit.

Was das BSI gerade meldet, verständlich aufbereitet: was passiert ist, wen es betrifft und was zu tun ist, mit Quelle zu jeder Warnung. Bei unseren Kunden werden wir selbst aktiv.

Warnungen

KritischMicrosoft WindowsBetriebssystem

Aktualisierte Warnung: Kritische Windows-Schwachstellen – jetzt Updates prüfen

Das BSI hat seine Warnung zu zahlreichen Sicherheitslücken in Microsoft Windows aktualisiert, die ursprünglich am 08.09.2026 veröffentlicht wurde.Details

Das BSI hat seine Warnung zu zahlreichen Sicherheitslücken in Microsoft Windows aktualisiert, die ursprünglich am 08.09.2026 veröffentlicht wurde. Neu ist laut Änderungsverlauf vom 04.11.2026, dass nun auch Updates des Herstellers Hitachi für dessen Storage-Produkte berücksichtigt sind. Die Einstufung bleibt kritisch.

Was ist passiert?

Windows ist das Betriebssystem von Microsoft, das in den meisten Betrieben auf Arbeitsplatzrechnern, Laptops und Servern läuft. Laut BSI enthält es eine große Zahl von Schwachstellen in Windows 10, Windows 11 und mehreren Windows-Server-Versionen. Ein Angreifer könnte darüber eigenen Schadcode ausführen, sich erweiterte Rechte verschaffen, vertrauliche Informationen auslesen oder Systeme lahmlegen. Auch Speichersysteme von Hitachi sind betroffen, vermutlich weil sie auf Windows-Komponenten aufbauen.

Wer ist betroffen?

Betroffen sind alle Betriebe, die Windows 10, Windows 11 oder Windows Server 2012, 2012 R2, 2016, 2019, 2022 oder 2025 einsetzen – also praktisch jede Praxis, Kanzlei oder Werkstatt mit Windows-PCs. Zusätzlich betroffen sind Nutzer von Hitachi-Storage-Systemen. Welche Versionsstände genau anfällig sind, entnehmen Sie bitte den Angaben der Hersteller.

Wie gefährlich ist das?

Das BSI stuft die Lücken als kritisch ein. Gelingt einem Angreifer die Ausnutzung, könnte er im schlimmsten Fall die Kontrolle über einen Rechner oder Server übernehmen, Daten wie Patienten- oder Kundendaten abgreifen oder den Betrieb durch Ausfälle stören. Laut BSI stehen Updates zur Verfügung, sodass sich das Risiko durch zeitnahes Einspielen deutlich senken lässt.

Was Sie jetzt tun sollten

  1. Spielen Sie auf allen Windows-PCs und Servern die aktuellen Microsoft-Updates über Windows Update bzw. Ihre Update-Verwaltung ein und starten Sie die Geräte anschließend neu.
  2. Prüfen Sie, ob die Updates seit September 2026 tatsächlich auf allen Geräten installiert wurden, auch auf selten genutzten Rechnern und Laptops.
  3. Falls Sie Hitachi-Speichersysteme betreiben, installieren Sie die neu bereitgestellten Hitachi-Updates gemäß Herstellerhinweisen oder lassen Sie dies von Ihrem Dienstleister erledigen.
  4. Ersetzen oder isolieren Sie Systeme mit Windows Server 2012/2012 R2 oder anderen Versionen, für die Sie keine Updates mehr erhalten.
  5. Aktivieren Sie, wo möglich, automatische Updates, damit künftige Sicherheitskorrekturen ohne Verzögerung ankommen.

Betroffene Produkte

  • Hitachi Storage
  • Microsoft Windows Server 2012 R2
  • Microsoft Windows Server 2012
  • Microsoft Windows Server 2016
  • Microsoft Windows Server 2025
  • Microsoft Windows 10
  • Microsoft Windows 11
  • Microsoft Windows Server 2022
  • Microsoft Windows Server 2019

Kennungen (CVE)

  • CVE-2026-50349
  • CVE-2026-55007
  • CVE-2026-56172
  • CVE-2026-56177
  • CVE-2026-56198
  • CVE-2026-57098
  • CVE-2026-58599
  • CVE-2026-58600
  • CVE-2026-62694
  • CVE-2026-62697
  • CVE-2026-62706
  • CVE-2026-62744
  • CVE-2026-62759
  • CVE-2026-62762
  • CVE-2026-62801
  • CVE-2026-62810
  • CVE-2026-62813
  • CVE-2026-65669
  • CVE-2026-68824
  • CVE-2026-68825
  • CVE-2026-68827
  • CVE-2026-68828
  • CVE-2026-68830
  • CVE-2026-68831
  • CVE-2026-68832
  • CVE-2026-68833
  • CVE-2026-68834
  • CVE-2026-68835
  • CVE-2026-68837
  • CVE-2026-68838
  • CVE-2026-68839
  • CVE-2026-68840
  • CVE-2026-68841
  • CVE-2026-68842
  • CVE-2026-68843
  • CVE-2026-68844
  • CVE-2026-68845
  • CVE-2026-68846
  • CVE-2026-68847
  • CVE-2026-68848

Mit KI-Unterstützung erstellt und redaktionell geprüft.
KritischLinksys Router E5600Netzwerk & Firewall

Linksys-Router E5600: Kritische Schwachstellen, noch kein Update verfügbar

Das BSI warnt vor mehreren kritischen Sicherheitslücken im WLAN-Router Linksys E5600.Details

Das BSI warnt vor mehreren kritischen Sicherheitslücken im WLAN-Router Linksys E5600. Laut BSI gibt es derzeit noch kein Update des Herstellers, das die Lücken schließt. Betriebe, die dieses Gerät einsetzen, sollten jetzt Schutzmaßnahmen ergreifen.

Was ist passiert?

Router von Linksys verbinden Ihr Büro- oder Praxisnetz mit dem Internet, enthalten eine Firewall und stellen meist das WLAN bereit. Im Modell E5600 hat das BSI mehrere Schwachstellen gemeldet. Ein Angreifer kann diese über das Netz ausnutzen, ohne sich vorher anmelden zu müssen. Er könnte sich dadurch weitreichende Rechte auf dem Gerät verschaffen, Daten einsehen oder verändern und den Router lahmlegen.

Wer ist betroffen?

Betroffen ist laut BSI der Linksys Router E5600, im Datenblatt genannt ist die Firmware-Version 1.1.0.26. Solche Geräte sind vor allem für Privathaushalte und kleine Unternehmen gedacht und daher auch in Handwerksbetrieben, Büros und Praxen verbreitet. Ob weitere Versionen betroffen sind, entnehmen Sie bitte den Angaben des Herstellers.

Wie gefährlich ist das?

Das BSI stuft die Lücken als kritisch ein. Da der Router die zentrale Verbindung zwischen Ihrem Netz und dem Internet ist, könnte ein Angreifer bei Erfolg Ihren Datenverkehr mitlesen oder umleiten und den Internetzugang Ihres Betriebs stören. Weil noch kein Update verfügbar ist, lässt sich das Risiko derzeit nur durch zusätzliche Schutzmaßnahmen verringern.

Was Sie jetzt tun sollten

  1. Prüfen Sie, ob in Ihrem Betrieb ein Linksys E5600 im Einsatz ist (Modellbezeichnung steht meist auf der Geräteunterseite).
  2. Deaktivieren Sie in den Router-Einstellungen die Fernverwaltung aus dem Internet, sodass die Bedienoberfläche nur aus dem internen Netz erreichbar ist.
  3. Verwenden Sie ein starkes, individuelles Administratorpasswort und ein sicheres WLAN-Passwort; ein Gäste-WLAN sollte vom Firmennetz getrennt sein.
  4. Verfolgen Sie die Hinweise von Linksys und installieren Sie ein Firmware-Update, sobald es erscheint.
  5. Erwägen Sie bei geschäftskritischem Einsatz, das Gerät vorübergehend durch einen aktuell unterstützten Router zu ersetzen, bis ein Patch vorliegt.

Betroffene Produkte

  • Linksys Router

Kennungen (CVE)

  • CVE-2026-121615
  • CVE-2026-121616
  • CVE-2026-121617
  • CVE-2026-121618

Mit KI-Unterstützung erstellt und redaktionell geprüft.

KritischZyxel Switch GS1900Netzwerk & Firewall

Kritische Lücke in Zyxel-Switches GS1900: Angreifer können Code ausführen

Das BSI warnt vor einer als kritisch eingestuften Schwachstelle in Zyxel-Switches der Serie GS1900.Details

Das BSI warnt vor einer als kritisch eingestuften Schwachstelle in Zyxel-Switches der Serie GS1900. Ein Angreifer könnte darüber aus der Ferne und ohne Anmeldung eigenen Programmcode auf dem Gerät ausführen. Betriebe mit solchen Geräten sollten zeitnah handeln.

Was ist passiert?

Ein Switch ist der Verteiler im Firmennetz: Er verbindet Computer, Drucker, Telefone und andere Geräte miteinander und leitet die Daten zwischen ihnen weiter. Laut BSI enthält die Software der betroffenen Zyxel-Switches eine Schwachstelle (CVE-2026-107441), die ein entfernter Angreifer ohne Zugangsdaten ausnutzen kann. Dabei kann er beliebige Befehle auf dem Gerät ausführen.

Wer ist betroffen?

Betroffen sind laut BSI Zyxel-Switches der Serie GS1900, die gerade in kleineren Büros, Praxen und Werkstätten häufig eingesetzt werden. Welche Firmware-Versionen genau betroffen sind, entnehmen Sie bitte den Angaben des Herstellers. Wenn Sie nicht sicher sind, welcher Switch bei Ihnen verbaut ist, hilft ein Blick auf das Typenschild am Gerät oder eine Nachfrage bei Ihrem IT-Betreuer.

Wie gefährlich ist das?

Das BSI stuft die Lücke als kritisch ein. Wer einen Switch übernimmt, sitzt mitten im Firmennetz: Er könnte Datenverkehr mitlesen oder umleiten, den Netzbetrieb stören oder von dort aus weitere Geräte angreifen. Besonders gefährdet sind Geräte, deren Verwaltungsoberfläche aus dem Internet oder von vielen Geräten im Netz erreichbar ist.

Was Sie jetzt tun sollten

  1. Prüfen Sie, ob in Ihrem Betrieb ein Zyxel-Switch der Serie GS1900 im Einsatz ist.
  2. Installieren Sie die vom Hersteller bereitgestellte aktuelle Firmware; laut BSI ist ein Update verfügbar bzw. nichts Gegenteiliges gemeldet.
  3. Stellen Sie sicher, dass die Verwaltungsoberfläche des Switches nicht aus dem Internet erreichbar ist und nur von ausgewählten Rechnern aufgerufen werden kann.
  4. Ändern Sie nach dem Update das Administrator-Passwort, falls noch das Standard- oder ein schwaches Passwort verwendet wird.
  5. Beauftragen Sie bei Unsicherheit Ihren IT-Dienstleister mit Prüfung und Update.

Betroffene Produkte

  • Zyxel Switch

Kennungen (CVE)

  • CVE-2026-107441

Mit KI-Unterstützung erstellt und redaktionell geprüft.
KritischAxis Camera Station / Axis Device ManagerSonstiges

Aktualisierte Warnung: Kritische Lücken in Axis Camera Station und Device Manager

Das BSI hat seine ursprünglich am 11.08.2025 veröffentlichte Warnung zu Axis Camera Station und Axis Device Manager aktualisiert.Details

Das BSI hat seine ursprünglich am 11.08.2025 veröffentlichte Warnung zu Axis Camera Station und Axis Device Manager aktualisiert. Neu ist laut Änderungsverlauf, dass für zwei der Schwachstellen (CVE-2025-30026 und CVE-2025-30023) inzwischen Beispielcode zur Ausnutzung (Proof of Concept) bekannt ist. Die Einstufung lautet weiterhin „kritisch“.

Was ist passiert?

Axis Camera Station ist eine Software, mit der Betriebe die Bilder ihrer Netzwerkkameras aufzeichnen und verwalten, etwa zur Überwachung von Ladenflächen, Lagern oder Eingangsbereichen. Axis Device Manager dient dazu, Axis-Kameras und andere Axis-Netzwerkgeräte zentral zu verwalten. Laut BSI enthalten beide Programme mehrere Schwachstellen, über die ein Angreifer aus der Ferne und ohne Zugangsdaten die Anmeldung umgehen, sich erweiterte Rechte verschaffen, Datenverkehr abfangen oder manipulieren und eigenen Programmcode ausführen kann.

Wer ist betroffen?

Betroffen sind laut BSI Axis Camera Station vor Version 5.58, Axis Camera Station Pro vor Version 6.8 bzw. 6.9 sowie Axis Device Manager vor Version 5.32; die genauen Angaben finden Sie beim Hersteller. Die Software läuft unter anderem unter Windows. Relevant ist das für alle Betriebe, Praxen und Handwerksfirmen, die ihre Videoüberwachung mit diesen Axis-Programmen betreiben.

Wie gefährlich ist das?

Gelingt ein Angriff, könnten Unbefugte auf Kamerabilder und Aufzeichnungen zugreifen, die Überwachung manipulieren oder den Rechner, auf dem die Software läuft, als Einfallstor in Ihr Firmennetz nutzen. Da nun Beispielcode zur Ausnutzung bekannt ist, sinkt die Hürde für Angreifer. Updates sind laut BSI verfügbar.

Was Sie jetzt tun sollten

  1. Prüfen Sie, ob in Ihrem Betrieb Axis Camera Station, Axis Camera Station Pro oder Axis Device Manager eingesetzt wird und welche Version installiert ist.
  2. Installieren Sie zeitnah die aktuelle Version des Herstellers (mindestens die vom BSI genannten Versionen 5.58, 6.8/6.9 bzw. 5.32 oder neuer).
  3. Stellen Sie sicher, dass die Videoüberwachungssoftware nicht direkt aus dem Internet erreichbar ist; Fernzugriff nur über eine abgesicherte Verbindung (z. B. VPN).
  4. Ändern Sie nach dem Update vorsorglich die Zugangsdaten der Software und prüfen Sie, ob unbekannte Benutzerkonten angelegt wurden.
  5. Wenn ein Dienstleister Ihre Kameraanlage betreut, beauftragen Sie ihn mit der Prüfung und Aktualisierung.

Betroffene Produkte

  • Axis Camera Station
  • Axis Device Manager

Kennungen (CVE)

  • CVE-2025-30023
  • CVE-2025-30024
  • CVE-2025-30025
  • CVE-2025-30026

Mit KI-Unterstützung erstellt und redaktionell geprüft.

KritischLinksys Router (E8450)Netzwerk & Firewall

Linksys-Router E8450: Kritische Lücke erlaubt Übernahme – noch kein Update

Das BSI warnt vor einer als kritisch eingestuften Schwachstelle in Linksys-Routern, konkret im Modell E8450.Details

Das BSI warnt vor einer als kritisch eingestuften Schwachstelle in Linksys-Routern, konkret im Modell E8450. Angreifer könnten darüber aus der Ferne und ohne Anmeldung die volle Kontrolle über das Gerät erlangen. Laut BSI gibt es derzeit noch kein Sicherheitsupdate des Herstellers.

Was ist passiert?

Linksys-Router verbinden Ihr Büro- oder Praxisnetz mit dem Internet, stellen meist das WLAN bereit und enthalten eine Firewall. Laut BSI kann ein Angreifer über das Netz eine Schwachstelle ausnutzen, ohne Zugangsdaten zu kennen. Er könnte dadurch Administratorrechte am Router erhalten, Informationen auslesen, Dateien verändern oder das Gerät lahmlegen.

Wer ist betroffen?

Im Datenblatt des BSI ist der Linksys Router E8450 mit der Firmware-Version 1.2.00.360516 genannt. Solche Geräte sind vor allem für Privathaushalte und kleine Betriebe gedacht und daher auch in Werkstätten, Büros und Praxen verbreitet. Ob weitere Modelle oder Versionen betroffen sind, sollten Sie den Hinweisen des Herstellers entnehmen.

Wie gefährlich ist das?

Das BSI stuft die Lücke als kritisch ein, weil sie aus der Ferne und ohne Anmeldung ausnutzbar ist. Wer den Router kontrolliert, kann im ungünstigen Fall Datenverkehr mitlesen oder umleiten und die Internetverbindung des Betriebs unterbrechen. Da noch kein Patch vorliegt, kommt es bis auf Weiteres auf schützende Einstellungen an.

Was Sie jetzt tun sollten

  1. Prüfen Sie, ob in Ihrem Betrieb ein Linksys E8450 im Einsatz ist, und lesen Sie in der Router-Oberfläche die Firmware-Version ab.
  2. Deaktivieren Sie die Fernverwaltung (Zugriff auf die Router-Oberfläche aus dem Internet) sowie nicht benötigte Dienste wie Portfreigaben.
  3. Verfolgen Sie die Sicherheitshinweise von Linksys und spielen Sie ein Firmware-Update ein, sobald es verfügbar ist.
  4. Ändern Sie das Administratorpasswort des Routers in ein starkes, eigenes Passwort und nutzen Sie WLAN-Verschlüsselung mit sicherem Schlüssel.
  5. Erwägen Sie bei geschäftskritischer Nutzung, das Gerät bis zum Update vorübergehend durch ein anderes, aktuelles Modell zu ersetzen.

Betroffene Produkte

  • Linksys Router

Kennungen (CVE)

  • CVE-2026-120283

Mit KI-Unterstützung erstellt und redaktionell geprüft.

KritischDrupal (Erweiterungen/Module)Webserver & Webanwendungen

Aktualisierte Warnung: Kritische Lücken in zahlreichen Drupal-Erweiterungen

Das BSI hat seine Warnung vom 8.Details

Das BSI hat seine Warnung vom 8. Oktober 2026 zu mehreren Schwachstellen in Drupal-Erweiterungen am 29. Oktober 2026 aktualisiert. Neu sind laut Änderungsverlauf lediglich zusätzliche Verweise auf die europäische Schwachstellendatenbank (EUVD); an der Bewertung als kritisch hat sich nichts geändert.

Was ist passiert?

Drupal ist ein kostenloses System zur Verwaltung von Webseiten-Inhalten, mit dem viele Betriebe ihre Internetseite, ein Kundenportal oder ein Intranet betreiben. Den Funktionsumfang erweitert man mit sogenannten Modulen, etwa für Karten, Menüs, Brotkrumen-Navigation oder Zwei-Faktor-Anmeldung. In zahlreichen dieser Erweiterungen hat das BSI Schwachstellen gemeldet, darunter Module wie Gutenberg, Leaflet, Easy Breadcrumb, Permissions by Term, Menu Link Attributes sowie Anmeldemodule wie TFA / Passwordless Login und Authenticator Login Plus.

Wer ist betroffen?

Betroffen sind alle Betreiber einer Drupal-Webseite, die eine der in der BSI-Warnung genannten Erweiterungen in einer älteren Version einsetzen, unabhängig vom Betriebssystem des Servers. Der Drupal-Kern selbst wird in der Warnung nicht genannt. Welche Versionen genau betroffen sind, entnehmen Sie bitte der BSI-Warnung bzw. den Hinweisen auf drupal.org. Für die Module „Orphans Media“ und „ECA Helper“ nennt das BSI keine konkreten Versionen.

Wie gefährlich ist das?

Laut BSI könnte ein Angreifer je nach Modul eigenen Programmcode auf dem Webserver ausführen, sich höhere Rechte verschaffen, Schutzmechanismen umgehen sowie Daten auslesen oder verändern. Zudem sind Cross-Site-Scripting-Angriffe möglich, bei denen Besuchern schädliche Inhalte untergeschoben werden. Das BSI stuft die Lage als kritisch ein. Im schlimmsten Fall droht die Übernahme der Webseite und der Abfluss von Kunden- oder Formulardaten.

Was Sie jetzt tun sollten

  1. Prüfen Sie in der Drupal-Verwaltung unter „Erweitern“ bzw. „Berichte > Verfügbare Updates“, welche der genannten Module bei Ihnen installiert sind.
  2. Spielen Sie die vom Hersteller bereitgestellten Modul-Updates zeitnah ein; die jeweils fehlerfreien Versionen nennt die BSI-Warnung bzw. drupal.org.
  3. Deaktivieren und entfernen Sie Module, die Sie nicht benötigen oder für die (wie bei „Orphans Media“ und „ECA Helper“) noch keine klare Korrektur erkennbar ist, bis der Hersteller Abhilfe meldet.
  4. Legen Sie vor dem Update eine Sicherung von Webseite und Datenbank an und kontrollieren Sie danach Benutzerkonten und Inhalte auf auffällige Änderungen.
  5. Falls ein Dienstleister Ihre Webseite betreut, fragen Sie gezielt nach, ob diese Updates bereits eingespielt wurden.

Betroffene Produkte

  • Open Source Drupal

Kennungen (CVE)

  • CVE-2026-107249
  • CVE-2026-107251
  • CVE-2026-107252
  • CVE-2026-107254
  • CVE-2026-107255
  • CVE-2026-107257
  • CVE-2026-107258
  • CVE-2026-107259
  • CVE-2026-107261
  • CVE-2026-107262
  • CVE-2026-107263
  • CVE-2026-107264
  • CVE-2026-107265
  • CVE-2026-107266
  • CVE-2026-107267
  • CVE-2026-107306
  • CVE-2026-107307
  • CVE-2026-107308
  • CVE-2026-107309
  • CVE-2026-107310
  • CVE-2026-107311
  • CVE-2026-107312
  • CVE-2026-96389
  • CVE-2026-107250
  • CVE-2026-107253
  • CVE-2026-107268

Mit KI-Unterstützung erstellt und redaktionell geprüft.

HochGoogle ChromeBrowser & E-Mail

Google Chrome: Mehrere Sicherheitslücken – Browser jetzt aktualisieren

Das BSI warnt vor mehreren Schwachstellen im Internet-Browser Google Chrome und stuft das Risiko als hoch ein.Details

Das BSI warnt vor mehreren Schwachstellen im Internet-Browser Google Chrome und stuft das Risiko als hoch ein. Betroffen sind Windows-, macOS- und Linux-Rechner. Ein Update steht laut BSI bereit und sollte zeitnah eingespielt werden.

Was ist passiert?

Google Chrome ist ein weit verbreiteter Internet-Browser, den viele Betriebe zum Surfen, für Online-Banking, Webportale, Praxis- oder Warenwirtschaftsanwendungen im Browser nutzen. Laut BSI enthält Chrome mehrere Schwachstellen, deren Details noch nicht näher beschrieben sind. Behoben sind sie laut Datenblatt ab Version 156.0.8078.79 bzw. 156.0.8078.80.

Wer ist betroffen?

Betroffen sind alle Rechner, auf denen Google Chrome in einer älteren Version als der vom Hersteller bereitgestellten aktuellen Fassung läuft – unter Windows, macOS und Linux. Das gilt für Büro-PCs, Laptops und Empfangsrechner gleichermaßen. Ob andere auf Chrome basierende Browser betroffen sind, nennt das BSI in dieser Warnung nicht; achten Sie dort auf Hinweise der jeweiligen Hersteller.

Wie gefährlich ist das?

Ein Angreifer könnte laut BSI unter Umständen eigenen Schadcode auf dem Rechner ausführen, Schutzmechanismen umgehen, sich erweiterte Rechte verschaffen, Daten auslesen oder verändern oder den Browser zum Absturz bringen. Typischerweise genügt dafür, dass eine präparierte Webseite aufgerufen wird. Konkrete Angriffe nennt das BSI nicht, die Einstufung „hoch“ spricht aber für ein zügiges Update.

Was Sie jetzt tun sollten

  1. Öffnen Sie in Chrome das Menü (drei Punkte) > Hilfe > Über Google Chrome; der Browser sucht dann nach Updates und installiert sie.
  2. Starten Sie Chrome nach dem Update über die Schaltfläche „Neu starten“ neu, damit die Korrekturen wirksam werden.
  3. Prüfen Sie, dass alle Rechner im Betrieb mindestens Version 156.0.8078.79 bzw. 156.0.8078.80 anzeigen.
  4. Lassen Sie die automatische Update-Funktion von Chrome aktiviert, bzw. stellen Sie bei zentral verwalteten Rechnern sicher, dass Updates verteilt werden.
  5. Achten Sie bei anderen Chromium-basierten Browsern auf entsprechende Updates der jeweiligen Hersteller.

Betroffene Produkte

  • Google Chrome

Kennungen (CVE)

  • CVE-2026-119260
  • CVE-2026-119261
  • CVE-2026-119262
  • CVE-2026-119263
  • CVE-2026-119264
  • CVE-2026-119265
  • CVE-2026-119266
  • CVE-2026-119267
  • CVE-2026-119268
  • CVE-2026-119269
  • CVE-2026-119270
  • CVE-2026-119271
  • CVE-2026-119272
  • CVE-2026-76024
  • CVE-2026-76025
  • CVE-2026-76026
  • CVE-2026-76027
  • CVE-2026-76028
  • CVE-2026-76029
  • CVE-2026-76030
  • CVE-2026-76031

Mit KI-Unterstützung erstellt und redaktionell geprüft.

KritischVMware ESXi, vCenter Server, Workstation, FusionVirtualisierung & Cloud

Aktualisierte Warnung: Kritische Lücken in VMware – Angriffe und Exploit gemeldet

Das BSI hat seine Warnung zu mehreren kritischen Schwachstellen in VMware-Produkten aktualisiert, ursprünglich veröffentlicht am 28.07.2026.Details

Das BSI hat seine Warnung zu mehreren kritischen Schwachstellen in VMware-Produkten aktualisiert, ursprünglich veröffentlicht am 28.07.2026. Laut Änderungsverlauf wurde inzwischen eine aktive Ausnutzung gemeldet (10.08.2026), und zuletzt (28.10.2026) wurde ein öffentlich bekannter Exploit für eine der Lücken (CVE-2026-41709) aufgenommen.

Was ist passiert?

VMware-Software dient dazu, mehrere Betriebssysteme gleichzeitig auf einem Rechner oder Server laufen zu lassen, etwa virtuelle Server für Warenwirtschaft, Praxissoftware oder Dateiablage. Laut BSI können Angreifer mehrere Schwachstellen in VMware ESXi, vCenter Server, Workstation und Fusion ausnutzen. Dadurch könnten sie Systeme lahmlegen, vertrauliche Informationen auslesen, Schutzmechanismen umgehen und eigenen Programmcode ausführen.

Wer ist betroffen?

Betroffen sind Betriebe, die VMware ESXi oder vCenter Server für ihre Server einsetzen, sowie Nutzer von VMware Workstation (Windows, Linux) oder VMware Fusion (Mac). Das BSI führt zudem Google Cloud Platform als betroffen auf, für die Google Updates bereitgestellt hat. Welche Versionen genau betroffen sind, entnehmen Sie bitte den Hinweisen des Herstellers.

Wie gefährlich ist das?

Das BSI stuft die Warnung als kritisch ein. Da eine aktive Ausnutzung gemeldet wurde und mittlerweile ein Exploit bekannt ist, ist das Risiko eines tatsächlichen Angriffs deutlich gestiegen. Bei einem erfolgreichen Angriff auf einen ESXi-Server können im schlimmsten Fall alle darauf laufenden virtuellen Systeme gleichzeitig betroffen sein.

Was Sie jetzt tun sollten

  1. Prüfen Sie, ob in Ihrem Betrieb VMware ESXi, vCenter Server, Workstation oder Fusion im Einsatz ist, und notieren Sie die verwendeten Versionen.
  2. Spielen Sie die vom Hersteller bereitgestellten Sicherheitsupdates zeitnah ein; laut BSI sind Updates verfügbar.
  3. Stellen Sie sicher, dass die Verwaltungsoberflächen von ESXi und vCenter nicht aus dem Internet erreichbar sind, sondern nur aus dem internen Netz oder per VPN.
  4. Achten Sie auf ungewöhnliches Verhalten Ihrer Server und prüfen Sie, ob aktuelle Datensicherungen außerhalb der virtuellen Umgebung vorliegen.
  5. Wenn Sie unsicher sind, lassen Sie die Updates und die Absicherung von Ihrem IT-Dienstleister durchführen.

Betroffene Produkte

  • VMware Workstation
  • VMware ESXi
  • Google Cloud Platform
  • VMware Fusion
  • VMware vCenter Server

Kennungen (CVE)

  • CVE-2026-41703
  • CVE-2026-41709
  • CVE-2026-47876
  • CVE-2026-59309
  • CVE-2026-59310

Mit KI-Unterstützung erstellt und redaktionell geprüft.

Kritischvm2 (Node.js-Sandbox)Entwicklung & Server-Software

Aktualisierte Warnung: Kritische Lücken in der Node.js-Sandbox vm2

Das BSI hat seine Warnung zu mehreren kritischen Schwachstellen in vm2 aktualisiert, ursprünglich veröffentlicht am 03.09.2026.Details

Das BSI hat seine Warnung zu mehreren kritischen Schwachstellen in vm2 aktualisiert, ursprünglich veröffentlicht am 03.09.2026. Neu sind laut Änderungsverlauf vor allem weitere Updates von Red Hat (zuletzt am 27.10.2026); zuvor wurden die CVE-Kennungen CVE-2026-93603 bis CVE-2026-93606 ergänzt.

Was ist passiert?

vm2 ist eine Software-Komponente für Node.js, mit der Programme fremden, nicht vertrauenswürdigen Code in einer abgeschotteten Umgebung (Sandbox) ausführen sollen. Laut BSI können Angreifer mehrere Schwachstellen ausnutzen, um aus dieser Abschottung auszubrechen und beliebigen Programmcode auszuführen. Damit lässt sich auch die Integrität des Systems gefährden, also Daten oder Programme unbemerkt verändern.

Wer ist betroffen?

Betroffen sind Webanwendungen und Server-Software, die vm2 als Baustein nutzen – laut BSI Versionen bis einschließlich 3.12.1 sowie Red Hat Enterprise Linux. Die Komponente läuft unter Linux, macOS, UNIX und Windows. Kleine Betriebe nutzen vm2 meist nicht direkt, sondern indirekt über Online-Shops, Portale, Automatisierungs- oder Branchenlösungen, die auf Node.js aufbauen.

Wie gefährlich ist das?

Das BSI stuft die Lücken als kritisch ein. Gelingt ein Angriff, kann ein Angreifer auf dem betroffenen Server eigene Befehle ausführen und so Daten manipulieren oder weitere Systeme angreifen. Besonders gefährdet sind Anwendungen, die von außen erreichbar sind und Eingaben von Nutzern in der Sandbox verarbeiten. Updates stehen laut BSI zur Verfügung.

Was Sie jetzt tun sollten

  1. Fragen Sie Ihren Webentwickler oder Software-Anbieter, ob Ihre Anwendungen (z. B. Shop, Kundenportal, Automatisierungen) vm2 verwenden.
  2. Lassen Sie vm2 auf eine vom Hersteller als sicher ausgewiesene Version aktualisieren; betroffene Versionen siehe Herstellerhinweise.
  3. Setzen Sie Red Hat Enterprise Linux ein, spielen Sie die bereitgestellten Red-Hat-Sicherheitsupdates zeitnah ein.
  4. Da vm2 nicht mehr aktiv weiterentwickelt werden könnte, klären Sie mit Ihrem Dienstleister, ob ein Wechsel auf eine Alternative sinnvoll ist.
  5. Prüfen Sie nach dem Update die Protokolle betroffener Server auf ungewöhnliche Aktivitäten.

Betroffene Produkte

  • Red Hat Enterprise Linux
  • Open Source vm2

Kennungen (CVE)

  • CVE-2026-93603
  • CVE-2026-93604
  • CVE-2026-93605
  • CVE-2026-93606

Mit KI-Unterstützung erstellt und redaktionell geprüft.

HochCisco ASA (Adaptive Security Appliance) und Cisco Secure Firewall Threat DefenseNetzwerk & Firewall

Cisco-Firewalls (ASA und Secure Firewall Threat Defense): Angreifer können Geräte lahmlegen

Das BSI warnt vor einer als hoch eingestuften Schwachstelle in Cisco-Firewalls der Reihen ASA und Secure Firewall Threat Defense.Details

Das BSI warnt vor einer als hoch eingestuften Schwachstelle in Cisco-Firewalls der Reihen ASA und Secure Firewall Threat Defense. Ein Angreifer aus dem Internet könnte die Geräte ohne Anmeldung zum Ausfall bringen. Der Hersteller stellt laut BSI aktualisierte Software bereit.

Was ist passiert?

Cisco ASA und Cisco Secure Firewall Threat Defense sind Sicherheitsgeräte, die das Firmennetz vom Internet abschirmen und häufig auch den VPN-Zugang für Homeoffice oder Außenstellen bereitstellen. Laut BSI kann ein entfernter Angreifer ohne Zugangsdaten eine Schwachstelle (CVE-2026-76418) ausnutzen, um einen sogenannten Denial-of-Service-Angriff durchzuführen. Dabei wird das Gerät überlastet oder zum Absturz gebracht, sodass es seine Aufgaben nicht mehr erfüllt.

Wer ist betroffen?

Betroffen sind Betriebe, die eine Cisco ASA oder Cisco Secure Firewall Threat Defense einsetzen und noch nicht die vom Hersteller bereitgestellten fehlerbereinigten Softwarestände installiert haben. Laut BSI-Datenblatt betrifft das mehrere Versionszweige beider Produkte; welche Version für Ihr Gerät die passende korrigierte ist, entnehmen Sie bitte den Herstellerangaben. Wenn Sie nicht wissen, welche Firewall bei Ihnen im Einsatz ist, fragen Sie Ihren IT-Betreuer.

Wie gefährlich ist das?

Fällt die Firewall aus, können je nach Einrichtung Internetzugang, E-Mail, Cloud-Dienste und VPN-Verbindungen für Mitarbeitende unterbrochen sein. Für Praxen und Betriebe kann das den Arbeitsalltag spürbar stören. Laut der BSI-Beschreibung geht es um Ausfälle, nicht um den Diebstahl von Daten; das BSI stuft das Risiko dennoch als hoch ein, da der Angriff aus der Ferne und ohne Anmeldung möglich ist.

Was Sie jetzt tun sollten

  1. Prüfen Sie bzw. lassen Sie prüfen, ob in Ihrem Betrieb eine Cisco ASA oder Cisco Secure Firewall Threat Defense genutzt wird und welche Softwareversion läuft.
  2. Installieren Sie zeitnah die vom Hersteller bereitgestellte aktualisierte Software für Ihren Versionszweig, idealerweise in einem geplanten Wartungsfenster.
  3. Beschränken Sie die Erreichbarkeit der Verwaltungsoberfläche der Firewall aus dem Internet auf das Notwendige.
  4. Beobachten Sie nach dem Update, ob Internet- und VPN-Zugang stabil funktionieren, und halten Sie die Kontaktdaten Ihres IT-Dienstleisters für den Störungsfall bereit.

Betroffene Produkte

  • Cisco Secure Firewall Threat Defense
  • Cisco ASA (Adaptive Security Appliance)

Kennungen (CVE)

  • CVE-2026-76418

Mit KI-Unterstützung erstellt und redaktionell geprüft.

KritischGitLabEntwicklung & Server-Software

Aktualisierte Warnung: Kritische Sicherheitslücken in GitLab – jetzt updaten

Das BSI hat seine Warnung zu mehreren kritischen Schwachstellen in GitLab aktualisiert, die ursprünglich vom 11.10.2026 stammt.Details

Das BSI hat seine Warnung zu mehreren kritischen Schwachstellen in GitLab aktualisiert, die ursprünglich vom 11.10.2026 stammt. Neu sind laut Änderungsverlauf ein öffentlich bekannter Beispiel-Angriffscode (Proof of Concept) für eine der Lücken sowie weitere Updates von Red Hat. Wer GitLab selbst betreibt, sollte zeitnah aktualisieren.

Was ist passiert?

GitLab ist eine Webanwendung, mit der Programmcode und Softwareprojekte verwaltet werden – etwa von Betrieben mit eigener Softwareentwicklung, Webagenturen oder IT-Abteilungen. Laut BSI enthält GitLab mehrere Schwachstellen. Ein Angreifer könnte darüber beliebigen Programmcode ausführen, Informationen auslesen, Daten verändern, Schutzmechanismen umgehen oder Cross-Site-Scripting-Angriffe durchführen, bei denen schädliche Inhalte im Browser von Nutzern ausgeführt werden.

Wer ist betroffen?

Betroffen sind Betriebe, die die Open-Source-Version von GitLab auf eigenen Servern betreiben, laut BSI unter anderem auch in Verbindung mit Red Hat Enterprise Linux. Laut Datenblatt sind Versionen vor 19.4.2, vor 19.3.4 und vor 19.2.8 betroffen; die genannten Versionen enthalten die Korrekturen. Wer GitLab nur als Cloud-Dienst nutzt oder gar nicht einsetzt, muss in der Regel nichts selbst unternehmen, kann dies aber beim Anbieter oder IT-Dienstleister nachfragen.

Wie gefährlich ist das?

Das BSI stuft die Warnung als kritisch ein. Besonders ernst ist, dass für eine der Lücken inzwischen ein Beispiel-Angriffscode bekannt ist, was Angriffe erleichtern kann. Da in GitLab oft Quellcode, Zugangsdaten und interne Projektinformationen liegen, könnte ein erfolgreicher Angriff erhebliche Folgen haben. Laut BSI stehen Updates zur Verfügung.

Was Sie jetzt tun sollten

  1. Prüfen Sie, ob in Ihrem Betrieb eine selbst betriebene GitLab-Installation im Einsatz ist und welche Version läuft.
  2. Aktualisieren Sie GitLab auf eine fehlerbereinigte Version (laut Datenblatt 19.4.2, 19.3.4 oder 19.2.8 bzw. neuer) gemäß den Hinweisen des Herstellers.
  3. Wenn Sie Red Hat Enterprise Linux nutzen, spielen Sie die bereitgestellten Red-Hat-Updates ein.
  4. Falls ein sofortiges Update nicht möglich ist, schränken Sie den Zugriff auf GitLab aus dem Internet ein, etwa nur über VPN.
  5. Kontrollieren Sie nach dem Update Benutzerkonten und Zugangsschlüssel auf Auffälligkeiten und ändern Sie im Verdachtsfall Passwörter und Tokens.

Betroffene Produkte

  • Red Hat Enterprise Linux
  • Open Source GitLab

Kennungen (CVE)

  • CVE-2026-100104
  • CVE-2026-100755
  • CVE-2026-101168
  • CVE-2026-103549
  • CVE-2026-104661
  • CVE-2026-105458
  • CVE-2026-14210
  • CVE-2026-14552
  • CVE-2026-14814
  • CVE-2026-16275
  • CVE-2026-16301
  • CVE-2026-5954
  • CVE-2026-6567
  • CVE-2026-7767
  • CVE-2026-78335
  • CVE-2026-81839
  • CVE-2026-82632
  • CVE-2026-84284
  • CVE-2026-85529
  • CVE-2026-92528
  • CVE-2026-9268
  • CVE-2026-92883
  • CVE-2026-96893
  • CVE-2026-97229

Mit KI-Unterstützung erstellt und redaktionell geprüft.

KritischNode.jsEntwicklung & Server-Software

Aktualisierte Warnung: Kritische Node.js-Lücken – Exploit jetzt öffentlich

Das BSI hat seine Warnung zu mehreren kritischen Schwachstellen in Node.js aktualisiert, die ursprünglich vom 21.10.2026 stammt.Details

Das BSI hat seine Warnung zu mehreren kritischen Schwachstellen in Node.js aktualisiert, die ursprünglich vom 21.10.2026 stammt. Neu ist laut Änderungsverlauf vor allem, dass für eine der Lücken (CVE-2026-111497, „Node2Shell“) inzwischen ein Exploit bekannt ist und die Bewertung angepasst wurde. Zudem haben mehrere Linux-Distributionen Updates nachgeliefert.

Was ist passiert?

Node.js ist eine weit verbreitete Plattform, mit der Webanwendungen und Netzwerkdienste gebaut werden – etwa Online-Portale, Kundenbereiche oder interne Werkzeuge. Node.js steckt außerdem in vielen anderen Produkten. Laut BSI können Angreifer die Schwachstellen nutzen, um Dienste lahmzulegen, Schutzmechanismen zu umgehen und eigenen Programmcode auf dem System auszuführen. Das BSI stuft die Warnung als kritisch ein.

Wer ist betroffen?

Betroffen sind Node.js-Versionen vor 26.12.1, 24.22.1 bzw. 22.23.4 auf Linux, UNIX, Windows und weiteren Systemen. Laut BSI-Datenblatt sind auch Produkte betroffen, die Node.js mitbringen, darunter Palo Alto Networks PAN-OS und Prisma Cloud, SolarWinds Platform, Oracle Java SE/GraalVM, Microsoft .NET und VMware Cloud Foundation sowie Pakete von Debian, Ubuntu, Fedora, Red Hat und Oracle Linux. Auch wenn Sie Node.js nicht selbst einsetzen, kann es über Ihre Webseite, Firewall oder Fachsoftware im Einsatz sein.

Wie gefährlich ist das?

Da laut BSI für die Lücke „Node2Shell“ ein Exploit vorliegt, ist das Risiko eines tatsächlichen Angriffs deutlich gestiegen. Im schlimmsten Fall können Angreifer die Kontrolle über einen Server übernehmen, Daten abgreifen oder Dienste stören. Besonders gefährdet sind aus dem Internet erreichbare Anwendungen und Geräte wie Firewalls.

Was Sie jetzt tun sollten

  1. Prüfen Sie oder Ihr IT-Dienstleister, wo Node.js direkt oder in anderen Produkten (z. B. Webanwendungen, Palo-Alto-Firewalls, SolarWinds) eingesetzt wird.
  2. Aktualisieren Sie Node.js auf mindestens Version 26.12.1, 24.22.1 bzw. 22.23.4 oder spielen Sie die Updates Ihrer Linux-Distribution ein.
  3. Installieren Sie die bereitgestellten Hersteller-Updates für betroffene Produkte wie PAN-OS, Prisma Cloud oder SolarWinds Platform; betroffene Versionen siehe Hersteller.
  4. Behandeln Sie aus dem Internet erreichbare Systeme wegen des bekannten Exploits mit Vorrang und schränken Sie den Zugriff ein, bis das Update eingespielt ist.
  5. Fragen Sie bei Anbietern von Webseiten oder Fachsoftware nach, ob deren Produkte betroffen und bereits aktualisiert sind.

Betroffene Produkte

  • Debian Linux
  • Red Hat Enterprise Linux
  • Fedora Linux
  • Microsoft .NET
  • Ubuntu Linux
  • Oracle Linux
  • Open Source Node.js
  • Open Source OpenJDK
  • Oracle Java SE
  • Palo Alto Networks PAN-OS
  • Palo Alto Networks Prisma Cloud

Kennungen (CVE)

  • CVE-2026-105481
  • CVE-2026-105482
  • CVE-2026-105483
  • CVE-2026-106069
  • CVE-2026-106070
  • CVE-2026-106071
  • CVE-2026-106072
  • CVE-2026-106073
  • CVE-2026-106074
  • CVE-2026-111497

Mit KI-Unterstützung erstellt und redaktionell geprüft.

KritischAdobe MagentoWebserver & Webanwendungen

Aktualisierte Warnung: Kritische Lücken in Magento – Angriffscode nun bekannt

Das BSI hat seine Warnung zu mehreren kritischen Schwachstellen im Online-Shop-System Adobe Magento aktualisiert, die ursprünglich vom 14.Details

Das BSI hat seine Warnung zu mehreren kritischen Schwachstellen im Online-Shop-System Adobe Magento aktualisiert, die ursprünglich vom 14. Juli 2026 stammt. Neu ist laut Änderungsverlauf vom 27. Oktober 2026, dass für eine der Lücken (CVE-2026-48356) inzwischen ein Exploit, also Angriffscode, bekannt ist. Wer seinen Shop seit Juli nicht aktualisiert hat, sollte das jetzt dringend nachholen.

Was ist passiert?

Magento ist eine Software von Adobe, mit der Betriebe einen eigenen Online-Shop betreiben – inklusive Produktkatalog, Kundenkonten und Bestellabwicklung. Laut BSI enthält Magento mehrere Schwachstellen, über die ein Angreifer eigenen Programmcode ausführen, sich erweiterte Rechte verschaffen, Schutzmechanismen umgehen, Cross-Site-Scripting-Angriffe durchführen und vertrauliche Daten auslesen könnte. Das BSI stuft die Warnung als kritisch ein.

Wer ist betroffen?

Betroffen sind Betriebe, die einen Online-Shop auf Basis von Adobe Magento betreiben, unabhängig davon, ob dieser auf Linux/UNIX- oder Windows-Servern läuft. Laut BSI-Datenblatt betrifft dies die Versionszweige 2.4.6, 2.4.7, 2.4.8 und 2.4.9 jeweils vor dem Sicherheitsstand von Juli 2026; die genauen betroffenen und bereinigten Versionen nennt Adobe in seinem Sicherheitshinweis. Wird Ihr Shop von einer Agentur oder einem Hoster betreut, ist dieser ebenfalls gefragt.

Wie gefährlich ist das?

Gelingt ein Angriff, könnten Unbefugte im schlimmsten Fall die Kontrolle über den Shop übernehmen, Kunden- und Bestelldaten abgreifen oder Schadcode in die Shopseiten einschleusen, der etwa Zahlungsdaten von Besuchern mitliest. Da für eine der Lücken inzwischen Angriffscode bekannt ist, steigt die Wahrscheinlichkeit, dass ungepatchte Shops gezielt angegriffen werden. Neben dem direkten Schaden drohen Meldepflichten nach der DSGVO und ein Vertrauensverlust bei Kunden.

Was Sie jetzt tun sollten

  1. Prüfen Sie, welche Magento-Version Ihr Shop nutzt, und fragen Sie bei Bedarf Ihre Agentur oder Ihren Hoster.
  2. Spielen Sie die Sicherheitsupdates von Adobe vom Juli 2026 (oder neuer) für Ihren Versionszweig ein, falls noch nicht geschehen.
  3. Erstellen Sie vor dem Update eine vollständige Sicherung von Shop-Dateien und Datenbank.
  4. Kontrollieren Sie nach dem Update Administratorkonten, ungewöhnliche Änderungen an Shopseiten und Server-Logs auf Auffälligkeiten.
  5. Schränken Sie den Zugang zum Admin-Bereich ein (z. B. nur bestimmte IP-Adressen, Zwei-Faktor-Anmeldung).

Betroffene Produkte

  • Adobe Magento

Kennungen (CVE)

  • CVE-2026-47984
  • CVE-2026-47988
  • CVE-2026-47992
  • CVE-2026-47994
  • CVE-2026-47995
  • CVE-2026-47996
  • CVE-2026-47997
  • CVE-2026-47998
  • CVE-2026-47999
  • CVE-2026-48000
  • CVE-2026-48001
  • CVE-2026-48356
  • CVE-2026-48358
  • CVE-2026-48371

Mit KI-Unterstützung erstellt und redaktionell geprüft.

KritischLinux-KernelBetriebssystem

Aktualisierte Warnung: Kritische Schwachstellen im Linux-Kernel – Updates einspielen

Das BSI hat seine Warnung zu mehreren kritischen Schwachstellen im Linux-Kernel erneut aktualisiert; ursprünglich wurde sie am 03.08.2026 veröffentlicht.Details

Das BSI hat seine Warnung zu mehreren kritischen Schwachstellen im Linux-Kernel erneut aktualisiert; ursprünglich wurde sie am 03.08.2026 veröffentlicht. Neu sind laut Änderungsverlauf vor allem weitere Sicherheitsupdates von Oracle Linux, SUSE, Ubuntu, IBM und zuletzt am 26.10.2026 von Red Hat.

Was ist passiert?

Der Kernel ist das Herzstück jedes Linux-Systems und steuert unter anderem Speicher, Prozesse und Hardware. Linux läuft in Betrieben oft unbemerkt auf Servern, Netzwerkspeichern, Cloud-Diensten oder Spezialgeräten. Laut BSI enthält der Kernel mehrere Schwachstellen, die ein Angreifer ausnutzen kann, um vertrauliche Daten auszulesen, Daten zu verändern, Systeme zum Absturz zu bringen oder sich erweiterte Rechte zu verschaffen.

Wer ist betroffen?

Betroffen sind laut BSI zahlreiche Linux-Distributionen, darunter Debian, Ubuntu, Red Hat Enterprise Linux, Rocky Linux, Oracle Linux, Amazon Linux 2, SUSE Linux und openSUSE sowie der Open-Source-Kernel selbst. Außerdem genannt werden die Google Cloud Platform und IBM QRadar SIEM. Welche Versionen genau betroffen sind, entnehmen Sie bitte den Hinweisen des jeweiligen Herstellers.

Wie gefährlich ist das?

Das BSI stuft die Schwachstellen als kritisch ein. Besonders die mögliche Rechteausweitung ist gefährlich, weil ein Angreifer damit die volle Kontrolle über ein System erlangen könnte. Für Betriebe kann das Datenverlust, Ausfälle von Servern oder den Abfluss sensibler Kunden- oder Patientendaten bedeuten. Updates sind laut BSI für viele Systeme verfügbar.

Was Sie jetzt tun sollten

  1. Prüfen Sie, welche Server, Netzwerkspeicher, Cloud-Instanzen oder Geräte in Ihrem Betrieb unter Linux laufen.
  2. Spielen Sie die vom jeweiligen Hersteller (z. B. Ubuntu, Debian, Red Hat, SUSE, Oracle) bereitgestellten Kernel-Updates zeitnah ein.
  3. Starten Sie die Systeme nach dem Kernel-Update neu, da der neue Kernel erst danach aktiv ist.
  4. Bei Cloud-Diensten oder Produkten wie IBM QRadar: Herstellerhinweise prüfen bzw. beim Anbieter oder Ihrem IT-Dienstleister nachfragen, ob die Updates eingespielt sind.
  5. Aktivieren Sie, wo möglich, automatische Sicherheitsupdates und prüfen Sie regelmäßig, ob sie erfolgreich installiert wurden.

Betroffene Produkte

  • Debian Linux
  • Google Cloud Platform
  • Amazon Linux 2
  • Red Hat Enterprise Linux
  • IBM QRadar SIEM
  • RESF Rocky Linux
  • SUSE Linux
  • SUSE openSUSE
  • Ubuntu Linux
  • Oracle Linux
  • Open Source Linux Kernel

Kennungen (CVE)

  • CVE-2026-64561
  • CVE-2026-64562
  • CVE-2026-64563
  • CVE-2026-64564
  • CVE-2026-64565

Mit KI-Unterstützung erstellt und redaktionell geprüft.

KritischSquid (Web-Proxy), u. a. in Securepoint UTM und Linux-DistributionenNetzwerk & Firewall

Aktualisierte Warnung: Kritische Lücke im Web-Proxy Squid – Updates einspielen

Das BSI hat seine Warnung zu einer kritischen Schwachstelle im Web-Proxy Squid erneut aktualisiert; ursprünglich wurde sie am 16.10.2025 veröffentlicht.Details

Das BSI hat seine Warnung zu einer kritischen Schwachstelle im Web-Proxy Squid erneut aktualisiert; ursprünglich wurde sie am 16.10.2025 veröffentlicht. Neu sind laut Änderungsverlauf weitere Sicherheitsupdates von SUSE (zuletzt am 26.10.2026), zuvor kamen Updates von openSUSE und Oracle Linux hinzu.

Was ist passiert?

Squid ist ein frei verfügbarer Proxy-Server, der den Internetverkehr im Firmennetz bündelt, zwischenspeichert und über Zugriffsregeln filtern kann. Er steckt häufig unbemerkt in Linux-Servern oder Firewalls, etwa in der Securepoint UTM. Laut BSI kann ein Angreifer über das Netz und ohne Anmeldung eine Schwachstelle ausnutzen, um Schutzmechanismen zu umgehen und an Informationen zu gelangen. Das BSI stuft die Lücke als kritisch ein.

Wer ist betroffen?

Betroffen sind Squid-Versionen vor 7.2 sowie Securepoint UTM vor Version 14.0.9.1. Außerdem haben zahlreiche Linux-Distributionen wie Debian, Ubuntu, Red Hat, SUSE, openSUSE, Oracle Linux, Rocky Linux und Amazon Linux 2 Updates für ihre Squid-Pakete bereitgestellt. Wenn Ihr Betrieb einen eigenen Proxy oder eine Firewall mit Webfilter nutzt, sollten Sie prüfen lassen, ob Squid darin zum Einsatz kommt.

Wie gefährlich ist das?

Ein Angreifer könnte Zugriffsbeschränkungen des Proxys aushebeln und vertrauliche Daten einsehen, die über den Proxy laufen. Da kein Login nötig ist, sind insbesondere aus dem Internet erreichbare Proxys gefährdet. Laut BSI sind Updates verfügbar, das Risiko lässt sich also durch zeitnahes Aktualisieren deutlich senken.

Was Sie jetzt tun sollten

  1. Prüfen Sie oder Ihr IT-Dienstleister, ob in Ihren Servern oder Ihrer Firewall Squid genutzt wird.
  2. Spielen Sie die Sicherheitsupdates Ihrer Linux-Distribution für das Squid-Paket ein bzw. aktualisieren Sie Squid auf Version 7.2 oder neuer.
  3. Aktualisieren Sie eine Securepoint UTM auf Version 14.0.9.1 oder neuer.
  4. Stellen Sie sicher, dass der Proxy nicht unnötig aus dem Internet erreichbar ist, sondern nur aus dem eigenen Netz.
  5. Richten Sie automatische Updates oder regelmäßige Update-Kontrollen für Server und Firewall ein.

Betroffene Produkte

  • Debian Linux
  • Amazon Linux 2
  • Red Hat Enterprise Linux
  • Ubuntu Linux
  • SUSE Linux
  • Oracle Linux
  • SUSE openSUSE
  • RESF Rocky Linux
  • Open Source Squid
  • Securepoint UTM

Kennungen (CVE)

  • CVE-2025-62168

Mit KI-Unterstützung erstellt und redaktionell geprüft.

KritischSynacor ZimbraBrowser & E-Mail

Aktualisierte Warnung: Kritische Lücken in Zimbra – eine wird bereits ausgenutzt

Das BSI hat seine Warnung zu mehreren kritischen Schwachstellen in der Groupware Zimbra erneut aktualisiert; ursprünglich wurde sie am 20.07.2026…Details

Das BSI hat seine Warnung zu mehreren kritischen Schwachstellen in der Groupware Zimbra erneut aktualisiert; ursprünglich wurde sie am 20.07.2026 veröffentlicht. Neu ist laut Änderungsverlauf, dass eine der Lücken (CVE-2026-73570) bereits aktiv ausgenutzt wird und seit dem 25.10.2026 zu einer weiteren Lücke (CVE-2026-10631) öffentlich ein Beispiel-Angriffscode (Proof of Concept) bekannt ist.

Was ist passiert?

Zimbra ist eine Groupware-Lösung, mit der Betriebe E-Mails, Kalender und Aufgaben zentral verwalten, oft über einen eigenen Server. Laut BSI enthält Zimbra mehrere Schwachstellen, über die ein Angreifer beliebigen Programmcode ausführen, Cross-Site-Scripting-Angriffe durchführen, Schutzmechanismen umgehen, vertrauliche Informationen auslesen und unbefugte Aktionen vornehmen könnte. Das BSI stuft die Warnung als kritisch ein.

Wer ist betroffen?

Betroffen sind laut BSI-Datenblatt Zimbra-Installationen vor Version 10.1.20 sowie Version 10.1.20 selbst; Details zu den abgesicherten Versionen finden Sie beim Hersteller. Das betrifft vor allem Betriebe, die Zimbra selbst betreiben oder von einem Dienstleister betreiben lassen, typischerweise auf UNIX-Servern.

Wie gefährlich ist das?

Da eine Lücke bereits für Angriffe genutzt wird und für eine weitere öffentlich Angriffscode existiert, ist das Risiko für ungepatchte Systeme deutlich gestiegen. Im schlimmsten Fall könnten Angreifer den Mailserver übernehmen, E-Mails und Kundendaten mitlesen oder das System als Ausgangspunkt für weitere Angriffe nutzen. Laut BSI sind Updates verfügbar.

Was Sie jetzt tun sollten

  1. Prüfen Sie, ob in Ihrem Betrieb Zimbra eingesetzt wird und welche Version läuft – fragen Sie ggf. Ihren IT-Dienstleister oder Hoster.
  2. Spielen Sie umgehend die vom Hersteller bereitgestellten Sicherheitsupdates ein; maßgeblich sind die Herstellerhinweise zu den abgesicherten Versionen.
  3. Kontrollieren Sie nach dem Update Protokolle und Benutzerkonten auf ungewöhnliche Anmeldungen oder Änderungen, da eine Lücke bereits ausgenutzt wird.
  4. Falls ein sofortiges Update nicht möglich ist, schränken Sie den Zugriff auf die Zimbra-Weboberfläche aus dem Internet ein (z. B. nur per VPN).
  5. Sensibilisieren Sie Mitarbeitende, verdächtige E-Mails und Links nicht zu öffnen und Auffälligkeiten sofort zu melden.

Betroffene Produkte

  • Synacor Zimbra

Kennungen (CVE)

  • CVE-2026-10631
  • CVE-2026-50054
  • CVE-2026-50055
  • CVE-2026-73570

Mit KI-Unterstützung erstellt und redaktionell geprüft.

KritischPHPWebserver & Webanwendungen

Aktualisierte Warnung: Kritische Schwachstellen in PHP – Updates einspielen

Das BSI hat seine Warnung zu mehreren kritischen Schwachstellen in PHP erneut aktualisiert; ursprünglich wurde sie am 26.09.2024 veröffentlicht.Details

Das BSI hat seine Warnung zu mehreren kritischen Schwachstellen in PHP erneut aktualisiert; ursprünglich wurde sie am 26.09.2024 veröffentlicht. Neu ist laut Änderungsverlauf zuletzt, dass weitere Updates von Oracle Linux bereitstehen, zuvor kamen bereits Updates von Amazon, Red Hat und NetApp hinzu.

Was ist passiert?

PHP ist eine weit verbreitete Programmiersprache, mit der viele Webseiten, Online-Shops, Kundenportale und Webanwendungen betrieben werden, etwa auf Basis gängiger Content-Management-Systeme. Laut BSI enthält PHP mehrere Schwachstellen, die ein Angreifer aus der Ferne und ohne Anmeldung ausnutzen kann. Er könnte damit eigenen Programmcode auf dem Server ausführen, Informationen auslesen oder weitere, nicht näher beschriebene Angriffe durchführen.

Wer ist betroffen?

Betroffen sind laut BSI PHP-Versionen vor 8.2.24 bzw. vor 8.3.12 sowie die PHP-Pakete verschiedener Linux-Distributionen wie Debian, Ubuntu, Red Hat, SUSE, Oracle Linux, Rocky Linux, Gentoo und Amazon Linux 2, außerdem NetApp Data ONTAP 9. PHP läuft unter Linux und Windows. Wenn Sie eine eigene Webseite, einen Shop oder eine Webanwendung auf einem eigenen oder gemieteten Server betreiben, ist PHP sehr wahrscheinlich im Einsatz.

Wie gefährlich ist das?

Das BSI stuft die Schwachstellen als kritisch ein. Gelingt ein Angriff, könnte ein Unbekannter die Kontrolle über Ihren Webserver übernehmen, Kundendaten abgreifen oder die Webseite manipulieren. Da Webserver aus dem Internet erreichbar sind, ist ein zeitnahes Update wichtig. Updates sind laut BSI verfügbar.

Was Sie jetzt tun sollten

  1. Prüfen Sie, ob Ihre Webseite, Ihr Shop oder andere Anwendungen PHP nutzen und welche Version installiert ist – fragen Sie im Zweifel Ihren Hoster oder IT-Dienstleister.
  2. Spielen Sie die verfügbaren Sicherheitsupdates für PHP bzw. die Pakete Ihrer Linux-Distribution ein; betroffene Versionen und Details siehe Hersteller.
  3. Nutzen Sie Webhosting, lassen Sie sich vom Anbieter bestätigen, dass die PHP-Version aktualisiert wurde.
  4. Betreiben Sie NetApp-Speichersysteme mit Data ONTAP 9, prüfen Sie die Hinweise von NetApp und installieren Sie die bereitgestellten Updates.
  5. Kontrollieren Sie nach dem Update, ob Ihre Webanwendungen wie gewohnt funktionieren, und achten Sie auf ungewöhnliche Änderungen oder Zugriffe.

Betroffene Produkte

  • Debian Linux
  • Amazon Linux 2
  • Red Hat Enterprise Linux
  • Ubuntu Linux
  • SUSE Linux
  • Oracle Linux
  • Gentoo Linux
  • RESF Rocky Linux
  • Open Source PHP
  • NetApp Data ONTAP

Kennungen (CVE)

  • CVE-2024-8925
  • CVE-2024-8926
  • CVE-2024-8927
  • CVE-2024-9026

Mit KI-Unterstützung erstellt und redaktionell geprüft.

KritischGStreamerSonstiges

GStreamer: Kritische Schwachstelle erlaubt Ausführung von Schadcode

Das BSI warnt vor einer als kritisch eingestuften Schwachstelle im Multimedia-Framework GStreamer (CVE-2026-111183).Details

Das BSI warnt vor einer als kritisch eingestuften Schwachstelle im Multimedia-Framework GStreamer (CVE-2026-111183). Ein Angreifer könnte darüber aus der Ferne und ohne Anmeldung eigenen Programmcode auf betroffenen Geräten ausführen. Laut BSI ist eine Korrektur verfügbar bzw. nicht anders gemeldet.

Was ist passiert?

GStreamer ist eine freie Software-Bibliothek, mit der Programme Audio- und Videodateien abspielen, umwandeln oder streamen. Sie steckt oft unsichtbar in anderen Anwendungen, etwa in Mediaplayern, Videokonferenz-Tools oder Linux-Desktops. Laut BSI kann ein entfernter, anonymer Angreifer eine Schwachstelle darin ausnutzen, um beliebigen Programmcode auszuführen. Technische Einzelheiten nennt die Warnung nicht.

Wer ist betroffen?

Betroffen sind Systeme, auf denen GStreamer installiert ist – laut BSI unter Linux, UNIX, Windows und weiteren Plattformen. Besonders häufig ist GStreamer auf Linux-Rechnern und -Servern sowie in Geräten mit Multimedia-Funktionen vorhanden. Welche Versionen genau betroffen sind, entnehmen Sie bitte den Angaben des GStreamer-Projekts bzw. Ihres Betriebssystem-Anbieters.

Wie gefährlich ist das?

Das BSI stuft die Schwachstelle als kritisch ein. Gelingt ein Angriff, könnte ein Angreifer das betroffene Gerät übernehmen, Daten auslesen oder weitere Schadsoftware nachladen. Da GStreamer oft im Hintergrund von anderen Programmen genutzt wird, ist vielen Anwendern nicht bewusst, dass sie die Software einsetzen.

Was Sie jetzt tun sollten

  1. Installieren Sie zeitnah alle verfügbaren Updates für Ihr Betriebssystem und Ihre Multimedia-Anwendungen – unter Linux über die normale Paketverwaltung.
  2. Prüfen Sie, ob Programme, die Sie nutzen (z. B. Mediaplayer oder Videosoftware), GStreamer mitbringen, und aktualisieren Sie diese ebenfalls.
  3. Öffnen Sie bis zur Aktualisierung keine Medien-Dateien oder Streams aus unbekannten Quellen.
  4. Lassen Sie im Zweifel Ihren IT-Dienstleister prüfen, auf welchen Geräten GStreamer installiert ist und ob die Updates eingespielt wurden.

Betroffene Produkte

  • Open Source GStreamer

Kennungen (CVE)

  • CVE-2026-111183

Mit KI-Unterstützung erstellt und redaktionell geprüft.

KritischPHPWebserver & Webanwendungen

Kritische Schwachstellen in PHP: Webserver und Webanwendungen jetzt aktualisieren

Das BSI warnt vor mehreren kritischen Sicherheitslücken in der Programmiersprache PHP, die über das Internet ausgenutzt werden können.Details

Das BSI warnt vor mehreren kritischen Sicherheitslücken in der Programmiersprache PHP, die über das Internet ausgenutzt werden können. Die Warnung wurde am 20.10.2026 veröffentlicht und bereits am 21.10.2026 um Updates zahlreicher Linux-Distributionen und weiterer Hersteller ergänzt. Updates stehen laut BSI zur Verfügung.

Was ist passiert?

PHP ist eine weit verbreitete Programmiersprache, mit der viele Webseiten, Online-Shops, Kundenportale und Web-Anwendungen betrieben werden. Laut BSI kann ein Angreifer ohne Zugangsdaten und aus der Ferne mehrere Schwachstellen ausnutzen. Dadurch könnte er Speicherinhalte auslesen, den Dienst zum Absturz bringen oder im schlimmsten Fall eigenen Programmcode auf dem Server ausführen.

Wer ist betroffen?

Betroffen sind Server unter Linux, UNIX und Windows, auf denen PHP läuft – laut BSI Versionen vor 8.2.35, 8.3.36, 8.4.27 und 8.5.12 sowie die älteren Reihen PHP 5 und 7. Zudem nennt das BSI Produkte, die PHP enthalten, etwa Checkmk, Matomo, cPanel/WHM und F5 BIG-IP, sowie zahlreiche Linux-Distributionen wie Debian, Ubuntu, Red Hat, SUSE und Fedora. Auch wenn Ihre Webseite bei einem Hoster liegt, kann sie betroffen sein.

Wie gefährlich ist das?

Das BSI stuft die Warnung als kritisch ein. Wer eine aus dem Internet erreichbare PHP-Anwendung betreibt, muss damit rechnen, dass Angreifer die Lücken gezielt suchen. Gelingt die Ausführung von Code, könnten Daten wie Kunden- oder Patientendaten abfließen oder der Server für weitere Angriffe missbraucht werden.

Was Sie jetzt tun sollten

  1. Prüfen Sie, ob Ihre Webseite, Ihr Shop oder interne Werkzeuge PHP nutzen, und fragen Sie im Zweifel Ihren Hoster oder IT-Dienstleister.
  2. Installieren Sie die bereitgestellten Updates Ihrer Linux-Distribution bzw. aktualisieren Sie PHP mindestens auf 8.2.35, 8.3.36, 8.4.27 oder 8.5.12.
  3. Aktualisieren Sie auch Produkte wie Checkmk, Matomo oder cPanel/WHM auf die vom Hersteller genannten korrigierten Versionen.
  4. Ersetzen Sie Systeme mit PHP 5 oder 7 zeitnah durch eine aktuelle, unterstützte PHP-Version.
  5. Starten Sie Webserver bzw. PHP-Dienste nach dem Update neu und prüfen Sie, ob Ihre Anwendungen fehlerfrei laufen.

Betroffene Produkte

  • Open Source PHP

Kennungen (CVE)

  • CVE-2026-109618
  • CVE-2026-109619

Mit KI-Unterstützung erstellt und redaktionell geprüft.

KritischDrayTek VigorNetzwerk & Firewall

DrayTek Vigor 2960: Kritische Schwachstellen erlauben Ausführung von Schadcode

Das BSI warnt vor mehreren als kritisch eingestuften Sicherheitslücken in Routern der Serie DrayTek Vigor.Details

Das BSI warnt vor mehreren als kritisch eingestuften Sicherheitslücken in Routern der Serie DrayTek Vigor. Betroffen ist laut BSI das Modell Vigor 2960 in Firmware-Versionen bis einschließlich 1.5.1.7. Betreiber solcher Geräte sollten zeitnah prüfen, ob ein Update nötig ist.

Was ist passiert?

DrayTek Vigor ist eine Reihe von Netzwerkgeräten, vor allem Router und VPN-Gateways, über die viele Betriebe ihren Internetzugang, Fernzugriffe und die Absicherung des Firmennetzes regeln. Laut BSI enthalten diese Geräte mehrere Schwachstellen, über die Dateien auf dem Gerät verändert und eigener Programmcode ausgeführt werden können. Ein Angreifer benötigt dafür allerdings bereits einen gültigen Zugang zum Gerät.

Wer ist betroffen?

Betroffen sind laut BSI Betriebe, die einen DrayTek Vigor 2960 mit der Firmware-Version 1.5.1.7 oder älter einsetzen. Ob weitere Modelle betroffen sind, geht aus der Warnung nicht hervor; Details nennt der Hersteller. Wenn Ihr Router von einem Dienstleister betreut wird, fragen Sie dort nach.

Wie gefährlich ist das?

Gelingt der Angriff, könnte jemand die Kontrolle über den Router übernehmen, der zentral zwischen Ihrem Firmennetz und dem Internet steht. Dadurch könnten Datenverkehr mitgelesen, Einstellungen verändert oder weitere Geräte im Netz angegriffen werden. Da ein Login nötig ist, sind besonders schwache oder mehrfach genutzte Zugangsdaten sowie eine aus dem Internet erreichbare Verwaltungsoberfläche ein Risiko. Das BSI stuft die Lücken insgesamt als kritisch ein.

Was Sie jetzt tun sollten

  1. Prüfen Sie in der Verwaltungsoberfläche, welches Vigor-Modell und welche Firmware-Version Sie einsetzen.
  2. Installieren Sie die aktuelle Firmware von der DrayTek-Webseite bzw. laut Herstellerhinweis; betroffene und behobene Versionen siehe Hersteller.
  3. Ändern Sie die Passwörter aller Administrator- und Benutzerkonten am Router und entfernen Sie nicht mehr benötigte Konten.
  4. Sorgen Sie dafür, dass die Verwaltungsoberfläche nicht aus dem Internet erreichbar ist, sondern nur aus dem internen Netz oder per VPN.
  5. Bitten Sie Ihren IT-Dienstleister, die Router-Einstellungen nach dem Update auf ungewöhnliche Änderungen zu prüfen.

Betroffene Produkte

  • DrayTek Vigor

Kennungen (CVE)

  • CVE-2026-113389
  • CVE-2026-113390
  • CVE-2026-113391
  • CVE-2026-113392
  • CVE-2026-113393
  • CVE-2026-113394
  • CVE-2026-113395
  • CVE-2026-113396
  • CVE-2026-113397

Mit KI-Unterstützung erstellt und redaktionell geprüft.

Was bedeuten die Warnstufen?
  • KritischSofort handelnDie Lücke wird ausgenutzt oder dürfte bald ausgenutzt werden. Update noch am selben Tag einspielen.
  • HochZeitnah handelnErnste Lücke, aber mit Einschränkungen. Update in den nächsten Tagen einplanen.
  • HinweisZur KenntnisBetrugsmaschen, auslaufende Versionen oder Änderungen, die Sie kennen sollten.

Sicherheitshinweise per E-Mail

Wenn es eine ernste Warnung gibt, bekommen Sie eine kurze E-Mail mit dem Wichtigsten und dem Link zur ausführlichen Meldung hier auf der Seite. Unregelmäßig, nur bei Bedarf.

  • Nur echte Warnungen, keine Werbung
  • Versand über unseren eigenen Mailserver, ohne Tracking
  • Abmelden mit einem Klick, in jeder E-Mail
Sie bekommen zuerst eine E-Mail zur Bestätigung.

Sicherheitshinweise als Push aufs Handy

Ohne Anmeldung und ohne E-Mail-Adresse: Jede freigegebene Warnung kommt als Mitteilung aufs Handy, mit Titel, Kurzfassung und Link zur Meldung hier auf der Seite. Wir erfahren nicht, wer den Kanal abonniert hat.

  1. App installierenDie kostenlose App „ntfy“ gibt es für Android bei Google Play und F-Droid, fürs iPhone im App Store.
  2. Kanal abonnierenIn der App auf „+“ tippen, „Anderen Server verwenden“ einschalten und eintragen: Server https://push.1x1it.de, Thema sicherheitshinweise.
  3. Am RechnerEs geht auch im Browser: push.1x1it.de/sicherheitshinweise öffnen und Mitteilungen erlauben.

Im Wartungsvertrag mit Hardware-Diagnose: Auf Wunsch lassen wir auf Ihren Rechnern zusätzlich eine Diagnose mitlaufen, die zum Beispiel beginnende Festplattenschäden erkennt. So lässt sich die Platte tauschen, bevor sie ausfällt. Bei einer Auffälligkeit bekommen wir als Ihr Betreuer sofort eine Push-Meldung aufs Handy. Zum Wartungsvertrag.

Abbestellen jederzeit in der App. Mehr dazu in der Datenschutzerklärung.

QR-Code zum Kanal https://push.1x1it.de/sicherheitshinweise
Vorher die ntfy-App installieren und den Kanal abonnieren (Schritt 1 und 2). Ohne App öffnet der Code nur die Kanalseite im Browser, eine Anmeldung ist dort nicht nötig.
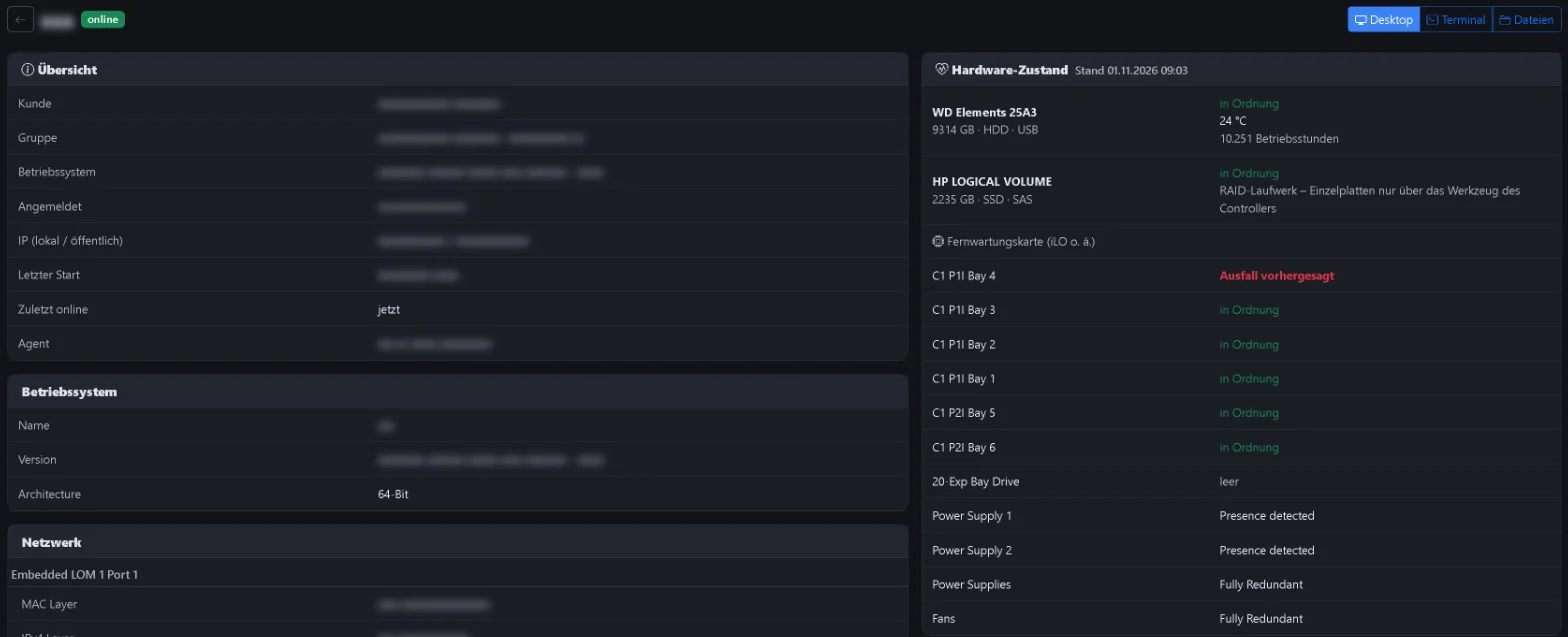
Geräte-Meldung im Posteingang: kritisch, Festplatte prüfen, Schacht C1 P1I Bay 4, 31.10.2026 08:06Geräteansicht eines Kundenservers mit unkenntlich gemachten Angaben. Im Hardware-Zustand meldet die Platte in Schacht 4 „Ausfall vorhergesagt“, alle anderen „in Ordnung“
Echte Meldung vom 31.10.2026 aus der Überwachung eines Kundenservers: Oben die Meldung, wie sie eingeht, darunter die Geräteansicht. Der RAID-Controller sagt den Ausfall der Platte in Schacht 4 voraus, das Laufwerk selbst ist noch in Ordnung. Kunde, Servername und Adressen sind unkenntlich gemacht. Zum Vergrößern anklicken.

Damit Sie nicht jede Warnung selbst verfolgen müssen

Im Wartungsvertrag behalten wir Updates, Backup und Virenschutz Ihrer Geräte für Sie im Blick. Sie arbeiten weiter, wir kümmern uns um den Rest.

Unsicher, ob Ihre Systeme betroffen sind?

Rufen Sie an oder schreiben Sie uns. Wir sehen nach, auch ohne Wartungsvertrag.

0173 644 22 17
Bei uns nachfragen